Κυβερνοεπιθέσεις σε ψυκτικά υπεραγορών: προειδοποίηση ΑΨΑ προς κυπριακές επιχειρήσεις
Χάκερ συνδεδεμένοι με το Ιράν έπληξαν ~700 σούπερ μάρκετ στη Γαλλία διακόπτοντας ψυκτικά συστήματα. Η Αρχή Ψηφιακής Ασφάλειας Κύπρου κάλεσε εταιρείες να θωρακιστούν άμεσα.
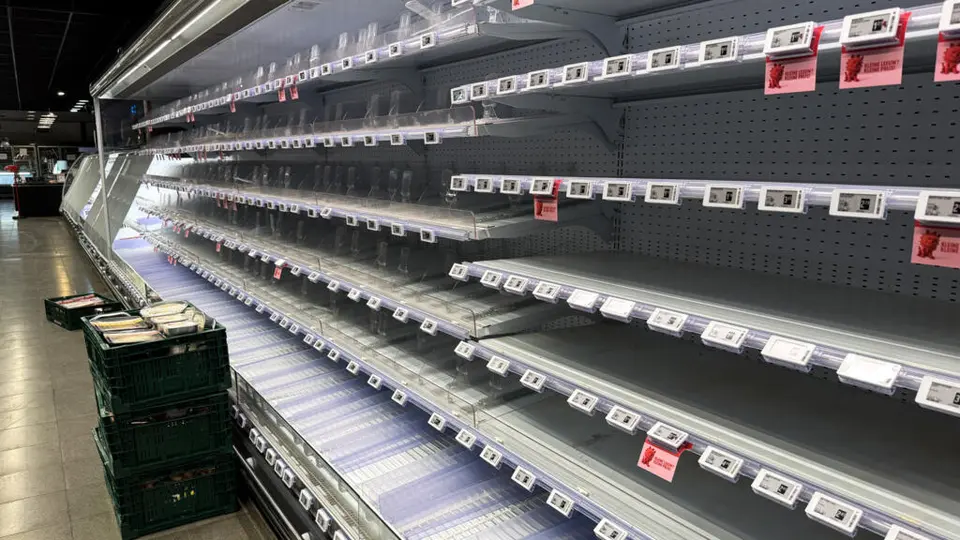
Χάκερ παρέλυσαν ψυκτικά σούπερ μάρκετ σε εννέα χώρες — η Κύπρος στο επίκεντρο της ευρωπαϊκής ανησυχίας
Στις 12 Οκτωβρίου, χάκερ εξαπέλυσαν συντονισμένη κυβερνοεπίθεση σε περίπου 700 καταστήματα υπεραγορών στη Γαλλία, αποκτώντας εξ αποστάσεως πρόσβαση σε συστήματα ελέγχου ψύξης και ενεργοποιώντας τη λειτουργία απόψυξης κατά τη διάρκεια της νύχτας. Αυτό αναφέρει το Philenews, επικαλούμενο δηλώσεις ανώτατων κυπριακών αξιωματούχων.
Αποτέλεσμα ήταν η υπερθέρμανση ψυγείων και καταψυκτών, η καταστροφή μεγάλων ποσοτήτων τροφίμων — κρέας, παγωτά και άλλα αλλοίωτα προϊόντα κατέληξαν σε τεράστιους κάδους — και, σε ορισμένες περιπτώσεις, η εκδήλωση πυρκαγιών. Γάλλος ιδιοκτήτης σούπερ μάρκετ εκτίμησε ότι το οικονομικό κόστος θα μπορούσε να φτάσει σε δεκάδες εκατομμύρια ευρώ σε εθνικό επίπεδο. Η εταιρεία που διαχειρίζεται πολλές από τις πληγείσες μονάδες ανέφερε ότι αρκετά από τα συστήματα λειτουργούσαν με παλαιό ή ξεπερασμένο λογισμικό, γεγονός που πιθανώς διευκόλυνε την είσοδο των επιτιθέμενων.
Νέο κύμα επιθέσεων σε εννέα χώρες
Στις 2 Νοεμβρίου 2026 καταγράφηκε νέο κύμα παρόμοιων περιστατικών σε τουλάχιστον εννέα ευρωπαϊκές χώρες: Βέλγιο, Σουηδία, Ολλανδία, Εσθονία, Ιρλανδία, Φινλανδία, Λουξεμβούργο, Πορτογαλία και Ιταλία. Στη Σουηδία, υπεύθυνη καταστήματος στη Στοκχόλμη δήλωσε στο Reuters ότι οι καταψύκτες έφθασαν τους 50 βαθμούς Κελσίου, με αποτέλεσμα την ολική καταστροφή των αποθεμάτων.
Ανάμεσα στους στόχους βρέθηκαν και ψυγεία που χρησιμοποιούνται από γαλλικές τράπεζες αίματος· εργαζόμενοι αναγκάστηκαν να μεταφέρουν μέρος των αποθεμάτων σε άλλες μονάδες ψυχρής αποθήκευσης. Η ίδια έκθεση ανέφερε στοχοποίηση εξοπλισμού μικρών υδροηλεκτρικών εγκαταστάσεων στη Γαλλία, επεκτείνοντας την απειλή πέρα από τον τομέα τροφίμων.
Η ΑΨΑ καλεί τις κυπριακές επιχειρήσεις να θωρακιστούν
Στις 7 Νοεμβρίου, η Αρχή Ψηφιακής Ασφάλειας (ΑΨΑ) εξέδωσε ανακοίνωση που απευθύνεται σε όλες τις εταιρείες της Κυπριακής Δημοκρατίας. Η Αρχή προειδοποιεί ότι η εξελισσόμενη εκστρατεία κυβερνοεπιθέσεων στοχεύει συστήματα Επιχειρησιακής Τεχνολογίας και Βιομηχανικού Ελέγχου (OT/ICS) σε κράτη μέλη της Ευρωπαϊκής Ένωσης. Η ανακοίνωση διευκρίνισε ότι έχει προληπτικό χαρακτήρα και δεν επιβεβαιώνει αντίστοιχο περιστατικό στην Κύπρο.
Η ΑΨΑ επισήμανε ότι οι επιτιθέμενοι φαίνεται να εκμεταλλεύτηκαν νόμιμες λειτουργίες συστημάτων ελέγχου που ήταν προσβάσιμα από το διαδίκτυο και προστατεύονταν με προκαθορισμένα ή αδύναμα διαπιστευτήρια. Δεδομένου ότι αντίστοιχες υποδομές αυτοματισμού, τηλεμετρίας και ελέγχου (SCADA, BMS, PLC) χρησιμοποιούνται στη χώρα, η Αρχή κάλεσε «όλες τις βασικές και σημαντικές οντότητες» να προχωρήσουν άμεσα σε έλεγχο και θωράκιση.
Τα συγκεκριμένα μέτρα που συστήνει η ΑΨΑ:
- Περιορισμό της απομακρυσμένης πρόσβασης, αποκλειστικά μέσω VPN και με έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA)
- Αλλαγή προεπιλεγμένων ή αδύναμων κωδικών πρόσβασης
- Ενημέρωση λογισμικού και firmware των συστημάτων
- Διαχωρισμό των δικτύων IT και OT
- Συνεχή παρακολούθηση λειτουργίας και θερμοκρασιών, με ενεργό σχέδιο αντιμετώπισης
Ο Επίτροπος Επικοινωνιών, Μάριος Πιερής, υπογράμμισε ότι η προστασία κρίσιμων ψηφιακών και βιομηχανικών υποδομών αποτελεί «συλλογική ευθύνη και βασικό πυλώνα της κυβερνοανθεκτικότητας της χώρας». Ο διευθυντής του Υφυπουργείου Έρευνας, Καινοτομίας και Ψηφιακής Πολιτικής, Μάριος Τζιαπούρας, παρείχε τεχνική ανάλυση στο πλαίσιο του ίδιου δημοσιεύματος.
Γαλλία: απόδοση ευθύνης στη μονάδα Shahid Kaveh του Ιράν
Στις 9 Νοεμβρίου, γαλλικές αρχές απέδωσαν την επίθεση του Οκτωβρίου στη μονάδα κυβερνοεπιχειρήσεων Shahid Kaveh, την οποία συνδέουν με τους Φρουρούς της Επανάστασης του Ιράν. Γαλλικές υπηρεσίες πληροφοριών και κυβερνοασφάλειας ανέφεραν ότι εντόπισαν κοινά στοιχεία μεταξύ της ψηφιακής υποδομής που χρησιμοποιήθηκε στις επιθέσεις και προηγούμενων επιχειρήσεων της ίδιας ομάδας.
Μεταξύ των ευρημάτων περιλαμβάνονται η χρήση εξειδικευμένων εργαλείων εντοπισμού βιομηχανικών συστημάτων, αναφορές σε διαδικτυακά δίκτυα που συνδέονται με την ομάδα και ίχνη της περσικής γλώσσας στον κώδικα. Η γαλλική κυβέρνηση χαρακτήρισε την επίθεση «πρωτοφανή ως προς την κλίμακα και την επιθετικότητά της», σύμφωνα με επίσημη ανακοίνωση, και ανακοίνωσε ότι θα επιδιώξει την επιβολή νέων ευρωπαϊκών κυρώσεων κατά ιρανικών προσώπων και οργανισμών.
Η απόδοση ευθύνης αφορά συγκεκριμένα τις επιθέσεις του Οκτωβρίου στη Γαλλία· δεν έχει επιβεβαιωθεί ότι η ίδια ομάδα ευθύνεται για τα περιστατικά που σημειώθηκαν στις άλλες οκτώ ευρωπαϊκές χώρες τον Νοέμβριο.
Το «κιτ 72 ωρών» και η ευπάθεια της καθημερινότητας
Οι κυβερνοεπιθέσεις δεν περιορίζονται πλέον στην υποκλοπή δεδομένων ή στις ηλεκτρονικές απάτες· μπορούν να πλήξουν απευθείας βασικές υποδομές που θεωρούνται δεδομένες εδώ και δεκαετίες, σημειώνει το Philenews. Η ΑΨΑ διαβεβαίωσε ότι παρακολουθεί στενά τις εξελίξεις και βρίσκεται σε επαφή με εθνικές και ευρωπαϊκές αρχές για την αξιολόγηση της απειλής, την ανταλλαγή πληροφοριών και την ενίσχυση της προστασίας υποδομών και επιχειρήσεων στη χώρα.
Source: Philenews