Χάκερ παρέλυσαν ψυγεία σε 700 σούπερ μάρκετ στη Γαλλία
Κυβερνοεπίθεση σε ψυγεία και καταψύκτες σούπερ μάρκετ ανέβασε θερμοκρασίες έως 80°C. Στόχος έως 700 καταστήματα μεγάλων αλυσίδων.
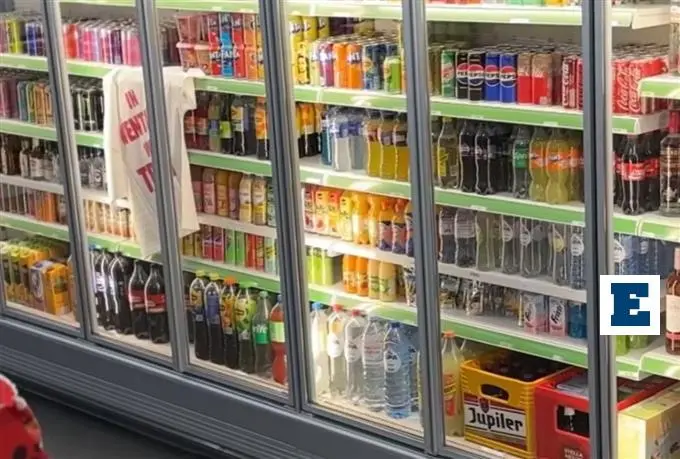
Κυβερνοεπίθεση σε ψυγεία σούπερ μάρκετ σε όλη τη Γαλλία — τόνοι αλλοιωμένων τροφίμων
Βράδυ Κυριακής, λίγο πριν τα μεσάνυχτα, οι ψηφιακοί θερμοστάτες σε χιλιάδες ψυγεία και καταψύκτες σούπερ μάρκετ σε ολόκληρη τη Γαλλία άρχισαν να αναβοσβήνουν. Οι θερμοκρασίες εκτοξεύτηκαν από τους -27 βαθμούς Κελσίου έως και πάνω από τους 50 βαθμούς. Σύμφωνα με το Ethnos, χάκερ παραβίασαν εξ αποστάσεως τις ρυθμίσεις θερμοκρασίας σε ψυκτικές μονάδες δεκάδων καταστημάτων, σε μια επίθεση που χαρακτηρίστηκε «παράξενη και πρωτοφανής».
Κατά τη διάρκεια των επόμενων τεσσάρων έως έξι ωρών, τα τρόφιμα ξεπάγωσαν και στη συνέχεια άρχισαν να «μαγειρεύονται». Υπάλληλοι που έφτασαν νωρίς το πρωί για να ανεφοδιάσουν τα ράφια περιέγραψαν ότι δέχθηκαν κύμα καυτού αέρα — «σαν να άνοιγαν τον φούρνο» — μόλις επιχείρησαν να γεμίσουν τους καταψύκτες. Σε σούπερ μάρκετ της Νορμανδίας, η θερμοκρασία σε ορισμένους καταψύκτες είχε φτάσει τους 80 βαθμούς Κελσίου.
Σε κάποια καταστήματα, η ακραία αύξηση της θερμοκρασίας πυροδότησε φωτιές, ενεργοποιώντας τα αυτόματα συστήματα πυρόσβεσης με νερό και προκαλώντας πρόσθετες ζημιές, όπως αναφέρει ο Guardian.
«Καταστροφή» στο Ισί-λε-Μουλινό
«Ήταν μια καταστροφή», δήλωσε εργαζόμενος σε κατάστημα της αλυσίδας Intermarche στο Ισί-λε-Μουλινό, νοτιοδυτικό προάστιο του Παρισιού. «Ανέβασαν τη θερμοκρασία στους καταψύκτες εδώ στους 62 βαθμούς. Όλα έπρεπε να πεταχτούν. Ήταν τεράστια σπατάλη».
Αφού απομάκρυναν τόνους αλλοιωμένων τροφίμων, οι εργαζόμενοι συνέχισαν τις εργασίες τους έως σχεδόν τα μεσάνυχτα της Δευτέρας για να παραγγείλουν νέα εμπορεύματα και να αναπληρώσουν τα ράφια. «Ευτυχώς καταφέραμε να επαναφέρουμε τα πράγματα σχεδόν στην κανονικότητα την ίδια ημέρα», πρόσθεσε άλλος εργαζόμενος. «Ωστόσο, έπρεπε να αδειάσουμε όλους τους καταψύκτες».
Έως 700 καταστήματα στόχος
Αρχικά, οι υπεύθυνοι των καταστημάτων υπέθεσαν μεμονωμένη τεχνική βλάβη. Σύντομα όμως έγινε σαφές ότι η επίθεση είχε πλήξει έως και 700 καταστήματα — μεταξύ των οποίων σούπερ μάρκετ των αλυσίδων Intermarche, Cooperative U, Carrefour, Leclerc και Monoprix, καθώς και μικρότερα ανεξάρτητα καταστήματα.
Ο Ντομινίκ Σελσέρ, πρόεδρος της Cooperative U, ανακοίνωσε ότι 80 από τα 2.000 σούπερ μάρκετ του ομίλου έγιναν στόχος. «Πρόκειται για μια εντελώς πρωτοφανή, απρόσμενη και εξαιρετικά σοβαρή επίθεση. Σε ολόκληρη την επαγγελματική μου σταδιοδρομία δεν έχω δει ποτέ κάτι παρόμοιο», δήλωσε σε γαλλικό ραδιοφωνικό σταθμό.
Η εισαγγελία του Παρισιού ξεκίνησε αμέσως έρευνα για την υπόθεση, η οποία εντάσσεται σε μια σειρά περιστατικών που έχουν καταστήσει τη Γαλλία τη χώρα της Ευρώπης με τις περισσότερες παραβιάσεις δεδομένων.
Ενδεχόμενα πολιτικά κίνητρα
Ο Ζερόμ Μπιλουά, από την εταιρεία κυβερνοασφάλειας Wavestone, εκτιμά ότι η επίθεση παρουσιάζει χαρακτηριστικά πολιτικού σαμποτάζ. «Τα δύο πιο πιθανά σενάρια είναι είτε να πρόκειται για ομάδα νεαρών ή ακτιβιστών που ήθελαν να αποδείξουν τι μπορούν να κάνουν, είτε για αποσταθεροποιητική επίθεση — αυτό που αποκαλούμε σαμποτάζ — από κρατικούς παράγοντες, εσωτερικούς ή εξωτερικούς», ανέφερε.
Κατά τον Μπιλουά, στόχος μιας τέτοιας επιχείρησης είναι να σταλεί στους πολίτες το μήνυμα ότι δεν είναι ασφαλείς, να δημιουργηθεί η εντύπωση ότι η κυβέρνηση καταρρέει και, τελικά, να καλλιεργηθεί ο φόβος. Δύο διεθνείς παράγοντες είναι σήμερα γνωστοί για τη χρήση τέτοιων μεθόδων, πρόσθεσε: το Ιράν και η Ρωσία. Μέχρι στιγμής, δεν έχει επιβεβαιωθεί ποιος βρίσκεται πίσω από την επίθεση.
Παραβίαση μέσω ελεγκτών της Danfoss
Οι χάκερ παραβίασαν τους ελεγκτές θερμοκρασίας της δανέζικης εταιρείας Danfoss, που χρησιμοποιούνται ευρέως για τη λειτουργία ψυκτικών μονάδων σε σούπερ μάρκετ. Τα περισσότερα ψυγεία και καταψύκτες είναι συνδεδεμένα στο διαδίκτυο, ώστε να επιτρέπεται η απομακρυσμένη συντήρηση και η αποστολή ειδοποιήσεων σε περίπτωση βλάβης.
Οι πρώτες έρευνες δείχνουν ότι οι χάκερ απενεργοποίησαν τα συστήματα συναγερμού προτού πειράξουν τους θερμοστάτες, ή παρέτειναν τον κύκλο απόψυξης για αρκετές ώρες, ώστε να αποφύγουν την ενεργοποίηση προειδοποιητικών ειδοποιήσεων. Η Danfoss ανακοίνωσε ότι είχε εντοπίσει τα κενά ασφαλείας ήδη από την προηγούμενη χρονιά και είχε «εδώ και καιρό συστήσει» στους πελάτες της να εγκαταστήσουν ενημερώσεις ή να αντικαταστήσουν παλαιά, μη υποστηριζόμενα πλέον συστήματα. Οι ψυκτικές μονάδες που επλήγησαν λειτουργούσαν με παρωχημένο firmware, σύμφωνα με την εταιρεία.
Προειδοποιήσεις που δεν εισακούστηκαν
Τις ημέρες που ακολούθησαν, η γαλλική Εθνική Υπηρεσία Ασφάλειας Πληροφοριακών Συστημάτων (ANSSI) επιβεβαίωσε ότι στο στόχαστρο των χάκερ βρέθηκαν και σούπερ μάρκετ που χρησιμοποιούσαν ελεγκτές δύο ακόμη εταιρειών.
Η ερευνήτρια κυβερνοασφάλειας Μάρτα Ρίμπτσινσκα δήλωσε ότι είχε εντοπίσει παλαιότερες προειδοποιήσεις τόσο για καταψύκτες με ξεπερασμένο λογισμικό, όσο και για νεότερα μοντέλα χωρίς εγκατεστημένες ενημερώσεις. «Ορισμένοι από αυτούς τους καταψύκτες δεν υποστηρίζονταν από τους κατασκευαστές τους εδώ και αρκετά χρόνια και υπήρχαν ανακοινώσεις που ανέφεραν ότι έπρεπε να αντικατασταθούν. Άλλοι ήταν νεότεροι, αλλά το λογισμικό τους δεν είχε ενημερωθεί», ανέφερε. «Οι χάκερ εντόπισαν αυτά τα κενά ασφαλείας και τα εκμεταλλεύτηκαν».
Source: Ethnos