Κυβερνοεπιθέσεις σε ψυγεία σούπερ μάρκετ: από τη Σουηδία στην Κηφισιά
Χάκερ απέκτησαν εξ αποστάσεως έλεγχο συστημάτων ψύξης σε έξι ευρωπαϊκές χώρες, προκαλώντας ζημιές εκατομμυρίων. Κρεοπωλείο στην Κηφισιά ανάμεσα στους στόχους.
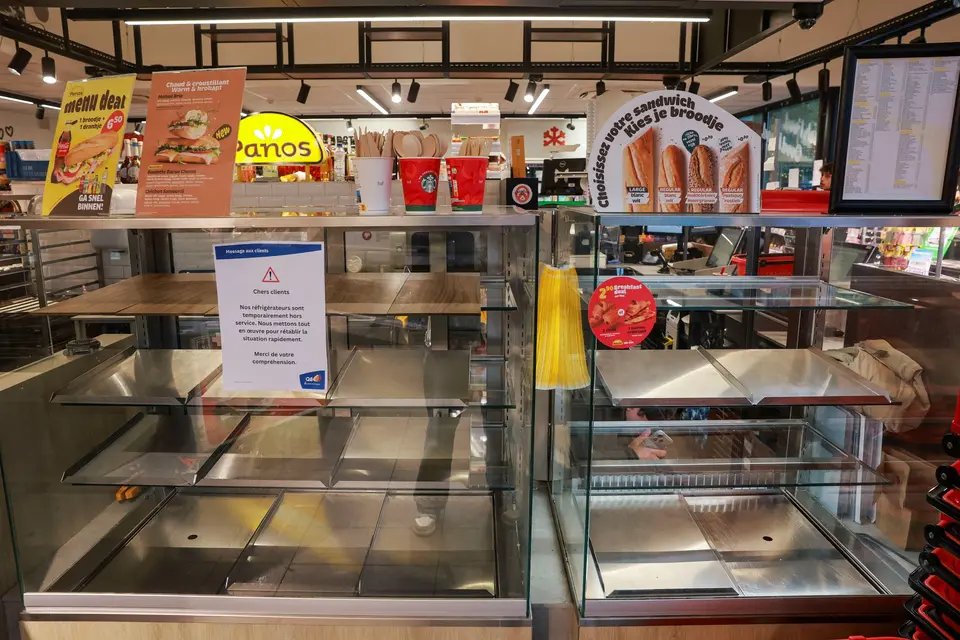
Χάκερ «ανέβασαν» τη θερμοκρασία ψυγείων σε Ελλάδα και Ευρώπη — ζημιές εκατομμυρίων
Ψυγεία και καταψύκτες σούπερ μάρκετ και μικρότερων επιχειρήσεων σε τουλάχιστον έξι ευρωπαϊκές χώρες έγιναν στόχος κυβερνοεπιθέσεων, με αποτέλεσμα την καταστροφή μεγάλων ποσοτήτων τροφίμων και ζημιές εκατομμυρίων ευρώ. Σύμφωνα με το In.gr, τα περιστατικά αφορούν χώρες από τη Γαλλία και την Ολλανδία έως τη Σουηδία και την Ελλάδα, όπου χάκερ απέκτησαν εξ αποστάσεως πρόσβαση στα συστήματα ελέγχου θερμοκρασίας.
Ψυγεία στους 50 και 150 βαθμούς
Σε ένα από τα πιο χαρακτηριστικά περιστατικά, ψυγεία σουηδικού σούπερ μάρκετ ρυθμίστηκαν στους 50 βαθμούς Κελσίου. Στην Κηφισιά, χάκερ ανέβασαν τη θερμοκρασία ψυγείου κρεοπωλείου στους 150 βαθμούς Κελσίου.
Ο ιδιοκτήτης του καταστήματος, Γιώργος Μπούμπας, δήλωσε ότι το πρόβλημα εντοπίστηκε αρχικά από τους εργαζομένους, οι οποίοι αρχίζουν βάρδια στις 4 τα ξημερώματα. Χρειάστηκαν περίπου δύο ώρες έως ότου τεχνικός ανακτήσει τον έλεγχο και επαναφέρει τις ρυθμίσεις. Σύμφωνα με τον Μπούμπα, παρόμοιο πρόβλημα αντιμετώπισαν την ίδια περίοδο ένα σούπερ μάρκετ και ένα κατάστημα ταχυφαγίας στην ίδια περιοχή.
«Κυρίως έχουν πρόβλημα τα καινούργιας τεχνολογίας ψυγεία, τα οποία λειτουργούν μέσω ασύρματου Wi-Fi για να δίνουν ενδείξεις ανά πάσα στιγμή που είναι η θερμοκρασία και σε εμάς, τα κινητά μας και στον τεχνικό που διαχειρίζεται τα καταστήματα», εξήγησε ο ίδιος. «Απενεργοποιήσαμε και το Wi-Fi και θα δούμε τι άλλο μπορούμε να κάνουμε για να πάρουμε κάποια μέτρα ασφαλείας».
Έξι χώρες, εκατοντάδες καταστήματα
Τη Δευτέρα 2 Νοεμβρίου, σούπερ μάρκετ σε Σουηδία, Βέλγιο, Λουξεμβούργο, Ιρλανδία, Ιταλία και Εσθονία ανέφεραν προβλήματα σχεδόν ταυτόχρονα. Λίγες εβδομάδες νωρίτερα, παρόμοια περιστατικά είχαν καταγραφεί σε εκατοντάδες καταστήματα στη Γαλλία, το Βέλγιο και την Ολλανδία. Οι έρευνες των αρχών βρίσκονται σε εξέλιξη, με κεντρικό ερώτημα το πώς αποκτήθηκε πρόσβαση στις συσκευές και ποιοι κρύβονται πίσω από τις επιθέσεις.
Οι γαλλικές αρχές κυβερνοασφάλειας απέδωσαν τα προβλήματα σε παλαιότερες μονάδες τηλεχειρισμού της δανέζικης εταιρείας Danfoss και της αμερικανικής Copeland. Η Danfoss διευκρίνισε ότι τα συστήματα που επηρεάστηκαν ήταν παλαιότερα μοντέλα, τα οποία δεν λάμβαναν πλέον ενημερώσεις λογισμικού και ασφαλείας. Η Copeland εντόπισε κενό ασφαλείας σε ελεγκτές που έχουν αποσυρθεί από την κυκλοφορία.
«Ένα ψυγείο δεν μοιάζει με απειλή»
Ειδικοί κυβερνοασφάλειας επισημαίνουν ότι τα περιστατικά αναδεικνύουν κίνδυνο που συνδέεται με την ολοένα μεγαλύτερη σύνδεση συσκευών στο διαδίκτυο.
«Η συγκεκριμένη επίθεση αποτελεί ένα προειδοποιητικό καμπανάκι. Έχουμε γεμίσει τα σπίτια και τα καταστήματά μας με συσκευές που στην πραγματικότητα είναι μικροί υπολογιστές, αλλά εξακολουθούμε να τις αντιμετωπίζουμε σαν συνηθισμένες οικιακές συσκευές», δήλωσε η Κατερίνα Μητροκώτσα, καθηγήτρια κυβερνοασφάλειας στο Πανεπιστήμιο του Σεν Γκάλεν στην Ελβετία, στο PBS. «Ένα ψυγείο δεν μοιάζει με απειλή για την ασφάλεια και ακριβώς γι' αυτό αποτελεί ελκυστικό στόχο για τους επιτιθέμενους», πρόσθεσε.
Η Μητροκώτσα εξήγησε και τη λογική πίσω από τη διασύνδεση: «Τα σούπερ μάρκετ συνδέουν τα ψυγεία τους στο διαδίκτυο, ώστε να παρακολουθούν όλο το εικοσιτετράωρο τις θερμοκρασίες σε εκατοντάδες καταστήματα, να λαμβάνουν ειδοποιήσεις πριν αλλοιωθούν τα τρόφιμα, να μειώνουν το ενεργειακό κόστος και να δίνουν τη δυνατότητα στους τεχνικούς να επιδιορθώνουν εξ αποστάσεως τυχόν βλάβες. Ωστόσο, κάθε ψυγείο που είναι συνδεδεμένο στο διαδίκτυο μπορεί να αποτελέσει σημείο εισόδου για μια κυβερνοεπίθεση».
Παλιός εξοπλισμός, νέα ευπάθεια
Η Νικόλ Καρινιάν, ανώτερη αντιπρόεδρος στρατηγικής ασφάλειας και τεχνητής νοημοσύνης στην εταιρεία κυβερνοασφάλειας Darktrace, επεσήμανε ότι οι επιθέσεις δεν βασίστηκαν σε άγνωστες ευπάθειες τύπου zero-day. «Οι εισβολείς απέκτησαν πρόσβαση μέσω ελεγκτών που ήταν εκτεθειμένοι στο διαδίκτυο, παλαιού λογισμικού που δεν υποστηριζόταν πλέον και προεπιλεγμένων κωδικών πρόσβασης. Είναι το αποτέλεσμα της συσσώρευσης τεχνικών εκκρεμοτήτων που πλέον επιστρέφουν ως πρόβλημα», δήλωσε.
Σύμφωνα με ειδικούς, πολλές επιχειρήσεις υιοθετούν γρήγορα νέες τεχνολογίες, αφήνοντας σε δεύτερη μοίρα τα συστήματα στα οποία στηρίζεται η καθημερινή λειτουργία τους — συστήματα πληρωμών, αποθήκες, ψυκτικές εγκαταστάσεις και αυτοματισμοί κτιρίων. «Οι οργανισμοί επενδύουν μεγάλα ποσά στην τεχνητή νοημοσύνη και τον ψηφιακό μετασχηματισμό, την ώρα που τα συστήματα που διατηρούν τα τρόφιμα κρύα, το νερό καθαρό και τα φώτα αναμμένα εξακολουθούν συχνά να λειτουργούν με εξοπλισμό για τον οποίο δεν έχουν διατεθεί κονδύλια από την ημέρα της εγκατάστασής του», σημείωσε η Καρινιάν.
Βρετανική προειδοποίηση για παλαιό τεχνολογικό εξοπλισμό
Στις 3 Νοεμβρίου, οι βρετανικές αρχές κυβερνοασφάλειας έδωσαν στη δημοσιότητα περιορισμένες πληροφορίες για τη νεότερη επίθεση, τονίζοντας τους κινδύνους από τη χρήση παλαιού τεχνολογικού εξοπλισμού. Η Βρετανίδα υπουργός Κυβερνοασφάλειας, Λιζ Λόιντ, ανέφερε σε ομιλία της ότι «η κυβερνοεπίθεση στα γαλλικά σούπερ μάρκετ ήταν αποτέλεσμα της εκμετάλλευσης γνωστών ευπαθειών», χαρακτηρίζοντάς τη σαφή απόδειξη της ανάγκης για ενίσχυση της ψηφιακής ασφάλειας στον τομέα του λιανεμπορίου.
Source: In.gr