Maileva : vol de 22 millions de données chez La Poste, enquête ouverte
La filiale Maileva du groupe La Poste a été victime d'une cyberattaque mi-septembre ayant exposé les données de 22 millions de personnes. Une enquête judiciaire est en cours après notification à la CNIL.
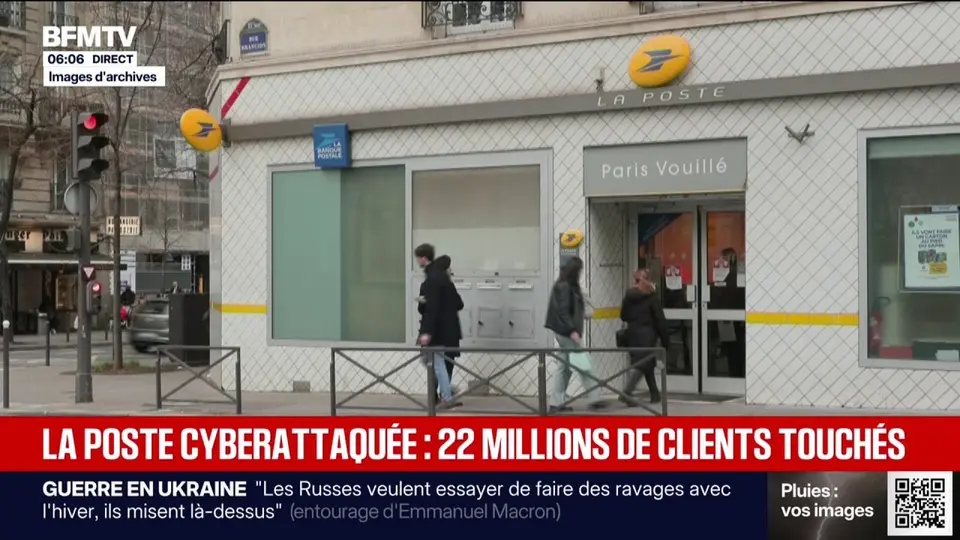
Piratage géant chez la filiale Maileva de La Poste
Maileva, plateforme de gestion de courriers numériques du groupe La Poste, a subi une cyberattaque mi-septembre ayant conduit au vol de données personnelles de 22 millions de personnes, a annoncé le groupe samedi 14 novembre. Selon BFM TV et le site spécialisé cyberattaque.org, il s'agit de l'une des plus importantes fuites de données enregistrées en France.
Les données dérobées comprennent noms, prénoms et adresses postales de destinataires des services de Maileva. Plusieurs milliers d'entreprises clientes du groupe sont concernées, notamment dans les secteurs du logement social, de la santé et des services publics.
Maileva fournit des services d'envoi de courriers numériques aux petites et moyennes entreprises ainsi qu'aux entreprises de taille intermédiaire, traitant documents administratifs tels que bulletins de paie, recommandés, factures et convocations d'assemblées générales. La plateforme revendique plus de 70 000 utilisateurs, avec 180 millions de documents expédiés en 2024. Elle est une filiale de Docaposte, elle-même filiale du groupe La Poste.
Maileva a notifié la Commission nationale de l'informatique et des libertés (CNIL) et déposé plainte auprès des autorités, selon les déclarations du groupe La Poste. Une enquête judiciaire est en cours pour déterminer l'origine et l'ampleur du piratage.
Le groupe La Poste a précisé que « conformément à la réglementation », toutes les entreprises concernées ont été informées de l'incident par Maileva. Cette notification fait suite aux obligations légales du Règlement général sur la protection des données (RGPD), qui imposent une disclosure rapide en cas de violation de données personnelles.
Cette cyberattaque illustre les risques croissants auxquels font face les prestataires numériques gérant des volumes massifs de données sensibles. Maileva traite quotidiennement des informations confidentielles pour des entreprises opérant dans des secteurs critiques, rendant son infrastructure un objectif de choix pour les acteurs malveillants. L'absence de détails publics sur la méthode employée pour le piratage – ni revendication d'un groupe quelconque – limite actuellement les analyses sur les circonstances exactes de la faille de sécurité.
Les clients professionnels de Maileva devront évaluer l'impact potentiel sur leurs registres de destinataires et renforcer leurs protocoles de sécurité pour les communications ultérieures. Les particuliers dont les coordonnées ont été exposées devraient rester vigilants face aux tentatives potentielles d'usurpation d'identité ou de fraude postale utilisant ces informations.
La CNIL est l'autorité française compétente pour enquêter sur les violations de données personnelles et peut prononcer des sanctions administratives contre les responsables de traitement. Les résultats de son examen et de l'enquête judiciaire détermineront si des amendes seront imposées au groupe La Poste et quelles mesures correctrices seront ordonnées pour prévenir de futurs incidents.
Source: BFM TV